Le message « Chers clients, toutes nos félicitations » qui prétend offrir un iPhone, un Samsung Galaxy ou une autre récompense au nom de Bouygues Telecom est une arnaque. Il ne provient pas de Bouygues Telecom : son objectif est de vous pousser à répondre à un sondage, à fournir vos données personnelles ou à payer de prétendus frais d’expédition.
Si vous recevez ce type de message, ne cliquez sur aucun lien, ne répondez pas, ne communiquez aucune information et ne payez rien. Fermez la page, supprimez le message et signalez-le aux autorités compétentes.
Comment fonctionne l’arnaque « Chers clients, toutes nos félicitations »
« Dear [ISP name] user, Congratulations! » est une arnaque sur des sites web trompeurs. Ce stratagème est conçu pour faire croire aux utilisateurs qu'ils ont gagné un prix, mais pour le recevoir, ils doivent fournir leurs renseignements personnels et payer certains frais.
Cette escroquerie est favorisée par l'utilisation des fournisseurs de services Internet (FSI) des visiteurs - ce qui augmente l'apparence de légitimité. De plus, la mention "Dear [ISP name] user, Congratulations!" est généralement affichée dans la langue appropriée selon la géolocalisation des visiteurs, en français ce serait par exemple "Cher utilisateur [ISP name], Félicitations !".
Cette escroquerie a été observée à l'encontre de Français (Bouygues Telecom ISP), de Chiliens (VTR ISP), de Hong Kong (Netvigator ISP), d'Italiens (Fastweb ISP), de Sud-Africains (Telkom ISP) et d'un certain nombre d'autres régions/ISP.
La plupart des utilisateurs entrent involontairement sur des sites trompeurs ou frauduleux, ils sont redirigés par des publicités intrusives ou par des PUA (Potentially Unwanted Applications), déjà infiltrés dans l'appareil.
La première chose que voient les visiteurs d'un site Web faisant la promotion de l'arnaque "Dear [ISP name] user, Congratulations!" est une fenêtre contextuelle. La formulation peut différer dans certaines variantes de ce schéma, en substance - elle félicite les utilisateurs d'un fournisseur de services Internet spécifique d'avoir été choisis comme gagnants potentiels d'un prix.
Le scénario habituel de la fausse récompense
Dans la plupart des versions de l'escroquerie - les prix possibles sont censés être soit un Samsung Galaxy S10 ou un Apple iPhone X. La page de fond remercie les visiteurs pour leur utilisation du fournisseur d'accès Internet et les invite à répondre à un rapide sondage.
Si les utilisateurs répondent à l'enquête à choix multiples - ils peuvent gagner les prix mentionnés ci-dessus. Un compte à rebours est également présenté - qui indique combien de temps il reste pour gagner les faux cadeaux.
Une fois l'enquête terminée, une autre page est affichée pour féliciter les utilisateurs d'avoir gagné le prix. Elle indique que l'iPhone X d'Apple est déjà en rupture de stock, mais qu'ils ont gagné l'appareil Samsung.
"Dear [ISP name] user, Congratulations!" s'affiche alors une autre fenêtre contextuelle. Il indique que le prix a été réservé par le FAI et énumère les termes et conditions de ce cadeau.
Les "termes et conditions" sont des instructions. Tout d'abord, les utilisateurs doivent indiquer leurs coordonnées et leurs frais d'expédition sur la page Web suivante. Deuxièmement, ils doivent payer les frais d'expédition (qui sont - dans la plupart des versions - de 1 USD ou l'équivalent).
Le texte présenté dans cette fenêtre se termine par une déclaration selon laquelle, une fois les premières étapes terminées, le prix sera expédié dans les deux jours ouvrables. En appuyant sur l'une des options de consentement (par exemple, le bouton "OK"), les utilisateurs sont redirigés vers un autre site.
Dans cette page, les utilisateurs doivent entrer leurs données personnelles et payer les frais d'expédition. Faire confiance à l'escroquerie "Dear [ISP name] user, Congratulations!" et à d'autres escroqueries similaires - ne permettra pas aux utilisateurs de recevoir réellement les prix promis.
Au lieu de cela, ils subiront des pertes financières et peut-être aussi des problèmes de confidentialité.
Pourquoi le logo et le nom de Bouygues Telecom ne prouvent rien
Bien que surprenante, la première phrase reste alléchante. Surtout lorsque le logo du Crédit Agricole est placé bien en évidence en tête du mail et que l'adresse de l'expéditeur porte la mention "creditagricole.fr". Pourtant, il s'agit bien d'une arnaque.
Ces messages ne proviennent pas du Crédit Agricole : mais par quels moyens reconnaître ces mails frauduleux et comment réagir ?
Le même procédé peut être appliqué à Bouygues Telecom : l’identité visuelle, le nom du fournisseur d’accès et une adresse qui semble officielle peuvent être utilisés pour donner une apparence crédible à un message frauduleux.
Repérez les fautes d’orthographe et de syntaxe
Si le message est rempli de fautes d'orthographe et de syntaxe, c'est souvent le signe qu'il s'agit d'une arnaque.
Comme dans ce mail qui assure provenir du Crédit Agricole, par exemple : "Nous choisissons au hasard quelques clients chanceux et nous leur faisons un cadeau de valeur pour les remerciers de nous avoir choisis comme leur banque."
Les fautes ne sont toutefois pas le seul indice : un message bien rédigé peut également être frauduleux, notamment lorsque les escrocs réutilisent des modèles professionnels et des informations personnelles volées.
Ne cliquez sur aucun lien et n'appelez aucun numéro
Si vous êtes invité à cliquer sur un lien quelconque ou à appeler un "numéro clients", pas question de le faire !
Les organismes bancaires et autres instituts administratifs vous contacteraient directement par téléphone ou voie postale. Joindre un numéro pourrait vous coûter davantage que le prix d'un simple appel.
Un lien peut rediriger vers une copie d’un site officiel destinée à recueillir vos identifiants, vos coordonnées bancaires ou vos codes de sécurité.
La fuite de données de Bouygues Telecom et les campagnes de phishing
L'été dernier, Bouygues a été victime d'une importante cyberattaque ayant entraîné la fuite des données de plus de 6 millions de clients, dont leur IBAN.
Ces informations semblent désormais servir à des campagnes de hameçonnage ciblées : l'un de nos lecteurs nous a indiqué avoir reçu une tentative d'arnaque contenant son IBAN ainsi que son nom et son prénom.
Exactement un an après la cyberattaque massive de Bouygues Telecom qui a exposé les données de 6,4 millions de clients, ces informations volées ressurgissent sous forme d'une nouvelle vague d'arnaque au phishing.
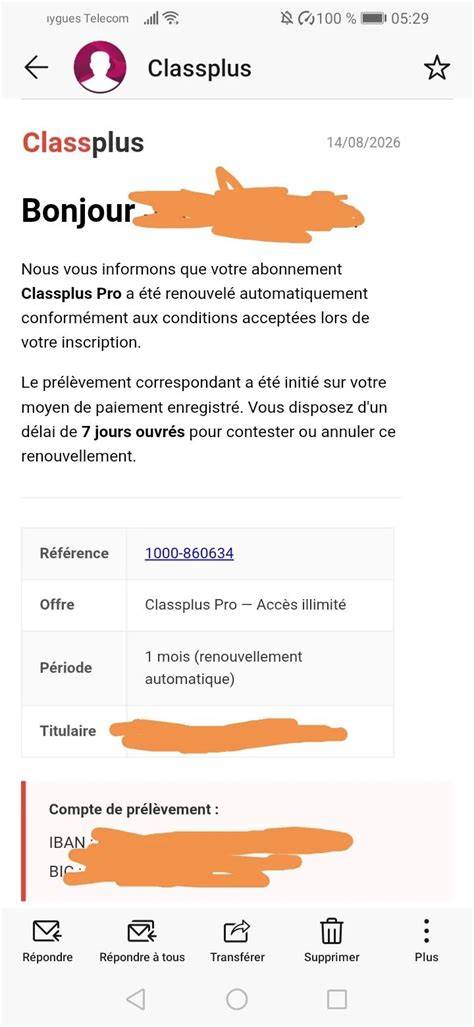
Le 14 août 2026, des milliers d'abonnés ont reçu un faux avis de prélèvement Classplus Pro de 69,90 euros affichant leur véritable IBAN.
Cette réexploitation progressive révèle une réalité inconfortable : les conséquences d'une fuite de données se prolongent bien au-delà de la découverte initiale.
Quelles données ont été exposées
En août 2025, Bouygues Telecom subissait l'une des plus importantes cyberattaques de l'année en France. Les pirates informatiques s'emparaient alors des noms, prénoms, adresses électroniques, mais surtout des IBAN et BIC de 6,4 millions de clients.
L'opérateur notifiait immédiatement la CNIL et déposait plainte auprès des autorités judiciaires. Pourtant, douze mois plus tard, ces données alimentent toujours les campagnes criminelles.
Fuite massive chez Bouygues Telecom : des millions de données personnelles ont été volées, une mine d'or pour les arnaqueurs. êtes vous concerné ? Et à quoi faut-il faire attention ? Réponses maintenant.
Si vous êtes abonné à Bouygues Telecom, sachez que vos informations personnelles sont en danger et qu'une vigilance accrue est nécessaire.
Suite à une fuite massive de données en août dernier, le fournisseur s'ajoute à la liste des victimes après Free et SFR.
Cette violation concerne un nombre considérable d'utilisateurs, soit plus de 18 millions de clients mobiles et plus de 4 millions de clients fibrés.
Les informations susceptibles d’être utilisées
Les pirates détiennent désormais une quantité effrayante de données vous concernant : votre prénom, votre nom, votre adresse postale, votre numéro de téléphone et votre adresse email.
Votre date de naissance, et même votre IBAN, font également partie des informations dérobées.
Heureusement, connaître votre identité et disposer de votre IBAN ne permet pas aux escrocs de retirer de l’argent de votre compte.
Cependant, toutes ces informations permettent de créer des campagnes de « phising » (hameçonnage) très élaborées et redoutables.
Le faux avis de prélèvement à 69,90 euros
Après la cyberattaque d'août 2025, les premiers signes d'utilisation des données apparaissent en juin 2026 avec de fausses factures Amazon Prime.
Juillet 2026 voit arriver une deuxième vague ciblant les mêmes victimes avec un prétendu abonnement Cellcast Vidéos.
Le 14 août 2026, vendredi matin, démarre la campagne Classplus.
Toutes affichent le même montant de 69,90 euros et exploitent les mêmes fichiers volés douze mois auparavant.
L'arnaque prend la forme d'un mail usurpant l'identité de la plateforme Classplus, laissant penser que l'utilisateur s'est abonné à une formule « Pro » facturée 69,90 € par an.
Le message met en avant un délai de 7 jours ouvrés pour annuler l'opération ainsi qu'un gros bouton « Contester ce prélèvement »… qui renvoie vers un site frauduleux destiné à récupérer des informations bancaires.
Une mécanique fondée sur l’urgence
L'affichage du véritable IBAN constitue le cœur de cette arnaque sophistiquée. Les escrocs misent sur l'effet de sidération provoqué par la vue de ses propres coordonnées bancaires dans un message inattendu.
Pourtant, comme le rappelle Iphon.fr, « un IBAN seul ne suffit pas à réaliser un prélèvement sur votre compte bancaire. Un prélèvement SEPA exige un mandat, une autorisation signée, dont les pirates informatiques ne disposent pas. »
Le véritable objectif se cache derrière le bouton « Contester ce prélèvement ». Ce lien redirige vers un site frauduleux conçu pour récupérer les identifiants bancaires complets, codes de sécurité et autres informations sensibles.
Les victimes, convaincues par la présence de leur IBAN réel, baissent leur garde et saisissent volontairement leurs données confidentielles.
Le délai de sept jours mentionné dans le message crée une pression temporelle qui favorise les décisions impulsives.
Une exploitation répétée des mêmes fichiers
La répétition des campagnes sur trois mois consécutifs révèle une exploitation industrielle des données de Bouygues.
Chaque vague cible potentiellement les mêmes 6,4 millions de personnes, en variant simplement le service prétendument souscrit.
Amazon Prime, Cellcast Vidéos, Classplus Pro : les noms changent, mais le montant de 69,90 euros et la mécanique restent identiques.
Cette succession d'arnaques démontre que les cybercriminels testent différentes identités usurpées sur le même vivier de victimes.
Chaque vague permet d'affiner les techniques et d'identifier les profils les plus vulnérables.
Les données volées circulent probablement sur le dark web, revendues à plusieurs groupes qui les exploitent indépendamment.
Comment reconnaître un message frauduleux
- Une promesse de cadeau exceptionnel ou de gain gratuit.
- Un sondage présenté comme obligatoire pour recevoir une récompense.
- Un compte à rebours ou une quantité de cadeaux prétendument limitée.
- Une demande de coordonnées personnelles ou bancaires.
- Des frais d’expédition, même très faibles.
- Un bouton invitant à contester un prélèvement ou à confirmer une identité.
- Des fautes d’orthographe, de syntaxe ou des formulations inhabituelles.
- Un lien dont l’adresse ne correspond pas exactement au site officiel.
- Un numéro de téléphone à appeler immédiatement.
Si la technique est connue, le mail peut tout de même tromper la vigilance des internautes avertis.
Les informations personnelles affichées sont correctes, tout comme l'IBAN communiqué dans le message.
Selon notre lecteur, le courriel n'a par ailleurs pas été classé comme spam par Gmail.
Il n'est pas le seul à avoir reçu ce type de message : d'autres utilisateurs en témoignent dans un fil Reddit, expliquant avoir reçu le courriel en tout début de matinée.
Que faire si vous recevez le message
Si vous recevez ce message, supprimez-le et évitez évidemment de cliquer sur le lien qu'il contient.
N'hésitez pas non plus à prévenir vos proches abonnés chez Bouygues afin qu'ils restent vigilants.
Ne répondez pas à l’expéditeur et ne transmettez pas le message à vos contacts, sauf dans le cadre d’un signalement auprès d’un service compétent.
Signalez un mail frauduleux aux autorités
Vous pouvez signaler un mail frauduleux aux autorités compétentes sur la plate-forme internet-signalement.gouv.fr.
Votre signalement pourra ainsi être traité dans les meilleurs délais par les policiers et gendarmes de la Pharos, la Plateforme d'harmonisation d'analyse, de regroupement et d'orientation des signalements.
Vous pouvez signaler une tentative de « smishing» (hameçonnage par SMS) : 33700.fr ou envoyez un SMS au 33 700
Vérifiez si votre adresse apparaît dans une fuite
Pour savoir si votre identité numérique fait partie de la liste des données volées, vous pouvez consulter le site Have I Been Pwned Ouverture dans un nouvel onglet . .
Rappelons que le site Have I Been Pwned permet de vérifier si votre adresse mail apparaît dans des fuites de données connues et quelles informations ont potentiellement été compromises.
Si vous avez cliqué sur le lien
Si vous avez uniquement ouvert le message ou la page sans saisir d’informations, fermez-la et supprimez le message.
Si vous avez communiqué un mot de passe, modifiez-le immédiatement depuis le site officiel concerné et ne réutilisez pas ce mot de passe sur d’autres services.
Si vous avez renseigné des informations bancaires, contactez rapidement votre banque par un moyen officiel afin de lui expliquer la situation et de vérifier les opérations inhabituelles.
Si vous avez téléchargé un fichier ou installé une application après avoir suivi le lien, inspectez le système et retirez immédiatement toutes les applications et/ou extensions/plugins de navigateur suspects.
Le rôle des applications potentiellement indésirables
Les redirections vers des pages web trompeuses/arnaques sont généralement générées par des publicités intrusives ou par des PUA.
Les applications non désirées peuvent forcer l'ouverture d'une grande variété de sites frauduleux, voyous, compromis et même malveillants.
Cependant, elles peuvent aussi posséder d'autres capacités. Les PUA peuvent diffuser des publicités intrusives (pop-ups, bannières, sondages, coupons, etc.), qui diminuent sérieusement la qualité de la navigation, provoquent des redirections vers des pages nuisibles et peuvent télécharger/installer furtivement du contenu.
D'autres types de PUA peuvent modifier les navigateurs, restreindre/refuser l'accès à leurs paramètres et promouvoir de faux moteurs de recherche.
La plupart des applications non désirées, indépendamment des autres spécifications, peuvent suivre les données.
Elles peuvent enregistrer l'activité de navigation (historique de la navigation et des moteurs de recherche) et recueillir des informations personnelles qui en sont déduites (adresses IP, géolocalisation et données personnelles réelles des utilisateurs).
Ces données privées peuvent ensuite être partagées avec des tiers (potentiellement, des cybercriminels), qui cherchent à en tirer profit par une utilisation abusive.
En résumé, bien que généralement légitimes en apparence, les PUA peuvent causer diverses infiltrations et infections du système, entraîner de graves problèmes de confidentialité, des pertes financières et même des vols d'identité.
Comment éviter les applications indésirables
Il est important de faire des recherches sur les produits (applications, extensions/plug-ins de navigateur, outils, etc.), avant de les télécharger/installer.
Les utilisateurs sont priés de n'utiliser que des canaux de téléchargement officiels et vérifiés.
Les sources non fiables comme : Les réseaux de partage poste à poste, les sites Web d'hébergement de fichiers gratuits et autres téléchargeurs tiers - peuvent offrir des logiciels trompeurs et/ou groupés pour le téléchargement.
Lors du téléchargement/de l'installation, il est recommandé de lire les conditions, d'explorer toutes les options disponibles, d'utiliser les paramètres "Personnalisé/Avancé" et de se désengager du contenu supplémentaire.
Les publicités intrusives ont tendance à paraître ordinaires et inoffensives, mais elles redirigent vers des pages douteuses et peu fiables (par exemple, jeux de hasard, pornographie, rencontres entre adultes, etc.).
En cas de rencontre avec de telles publicités/renvois, il est conseillé d'inspecter le système et d'en retirer immédiatement toutes les applications et/ou extensions/plugins de navigateur suspects.
Comment supprimer une application suspecte
Pour assurer la sécurité des appareils et des utilisateurs, toutes les applications douteuses et les extensions et plugiciels de navigateur doivent être supprimés dès leur détection.
Windows
Utilisateurs de Windows 10: Cliquez droite dans le coin gauche en bas de l'écran, sélectionnez le Panneau de Configuration. Dans la fenêtre ouverte choisissez Désinstallez un Programme.
Utilisateurs de Windows 7: Cliquez Démarrer ("Logo de Windows" dans le coin inférieur gauche de votre bureau), choisissez Panneau de configuration. Trouver Programmes et cliquez Désinstaller un programme.
macOS
Utilisateurs de macOS (OSX): Cliquer Localisateur, dans la fenêtre ouverte sélectionner Applications.
Glisser l’application du dossier Applications à la Corbeille (localisé sur votre Dock), ensuite cliquer droite sur l’cône de la Corbeille et sélectionner Vider la Corbeille.
Après la désinstallation
Dans la fenêtre de désinstallation des programmes, recherchez les applications suspectes ou récemment installées, sélectionnez ces entrées et cliquez sur "Désinstaller" ou "Supprimer".
Après avoir désinstallé le programme potentiellement indésirable, recherchez sur votre ordinateur tout composant non désiré ou une possible infection de logiciels publicitaires.
Pour analyser votre ordinateur, utilisez le logiciel de suppression des logiciels malveillants recommandé.
Extensions et plug-ins de navigateur
Supprimer les extensions malhonnêtes des navigateurs internet :
Vidéo montrant comment supprimer les extensions de navigateur potentiellement indésirables :
Comment supprimer des extensions du Chrome Web Store sur PC
Les suites de phishing après une fuite de données
Cette affaire rappelle une tendance devenue récurrente : les fuites de données massives se multiplient et leurs conséquences peuvent se prolonger plusieurs mois après une attaque, lorsque les informations volées sont utilisées pour monter des campagnes d'hameçonnage plus crédibles.
En 2025, des incidents ont notamment touché Air France, SFR, Discord ou encore Auchan.
Le phénomène s'est poursuivi en 2026 avec des fuites chez Basic Fit, France Titres, Intermarché et plus récemment sur le site des impôts.
Le fait qu’un message contienne votre véritable nom, votre adresse ou votre IBAN ne suffit donc pas à établir son authenticité.