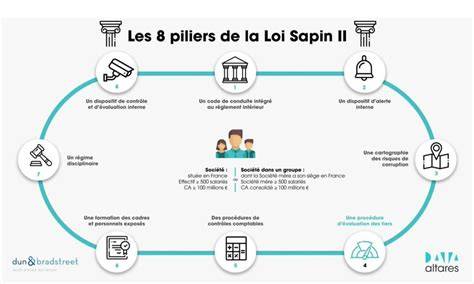
L’article 17 de la loi n° 2016-1691 du 9 décembre 2016, dite loi Sapin 2, impose aux grandes entreprises et à certains établissements publics de mettre en place un programme de prévention et de détection de la corruption et du trafic d’influence.
Les entités assujetties doivent déployer huit mesures complémentaires : un code de conduite, un dispositif d’alerte interne, une cartographie des risques, une évaluation des tiers, des contrôles comptables, un dispositif de formation, un régime disciplinaire ainsi qu’un dispositif de contrôle et d’évaluation interne.
Qu’est-ce que la loi Sapin 2 ?
La loi n° 2016-1691 du 9 décembre 2016 relative à la transparence, à la lutte contre la corruption et à la modernisation de la vie économique, dite loi Sapin II, a profondément transformé le paysage de la compliance anticorruption en France. Pour la première fois, le droit français impose aux entreprises une obligation de prévention de la corruption, là où seule la répression existait auparavant.
La loi, dite loi Sapin 2, porte officiellement sur la loi relative à la transparence, à la lutte contre la corruption et à la modernisation de la vie économique. Elle date du 9 décembre 2016 (nom de Michel Sapin) et son entrée en vigueur pour l’article 17 est intervenue le 1er juin 2017.
La loi Sapin 2, promulguée le 9 décembre 2016 (loi n° 2016-1691), constitue le cadre législatif français de lutte contre la corruption et le trafic d’influence. Elle a créé l’Agence française anticorruption (AFA), autorité administrative placée sous la tutelle des ministères de la Justice et du Budget, chargée de contrôler les dispositifs anticorruption des entreprises.
Son champ d’application couvre 3 volets distincts : la prévention de la corruption dans le secteur privé, la protection des lanceurs d’alerte et la transparence de la vie publique. Pour les directions juridiques, le volet opérationnel se concentre sur l’article 17, qui impose aux entreprises assujetties de déployer un programme de conformité anticorruption structuré autour de 8 mesures précises.
Elle fait suite à la première loi Sapin de 1993 et répond à un double constat : l’OCDE pointait l’insuffisance du dispositif anticorruption français, et plusieurs affaires médiatisées (Cahuzac, Panama Papers, « Air Cocaïne ») avaient exposé les failles du système en place.
La loi s’inscrit dans un mouvement international. Elle aligne la France sur les standards du UK Bribery Act britannique (2010) et du Foreign Corrupt Practices Act américain (1977). Avant 2016, la France figurait parmi les pays de l’OCDE les moins bien notés en matière de répression de la corruption transnationale.
La loi Sapin 2 vise à renforcer la lutte contre la corruption et la transparence dans la vie économique. Elle crée un cadre clair pour les entreprises et prévoit un contrôle par l’AFA (l’agence française anticorruption).
Qui est concerné par l’article 17 de la loi Sapin 2 ?
Les deux critères cumulatifs d’assujettissement
L’article 17 de la loi Sapin II impose l’obligation de mettre en place un programme anticorruption aux présidents, directeurs généraux et gérants de sociétés répondant à deux critères cumulatifs :
- Un effectif d’au moins 500 salariés, ou appartenance à un groupe dont la société mère a son siège social en France et dont l’effectif comprend au moins 500 salariés.
- Un chiffre d’affaires supérieur à 100 millions d’euros, ou appartenance à un groupe dont la société mère a son siège social en France et dont le chiffre d’affaires consolidé est supérieur à 100 millions d’euros.
Sont visées par l’article 17 de la loi Sapin 2 les sociétés ou groupes de sociétés ou établissements publics à caractère industriel et commercial dont le siège social est en France et qui répondent cumulativement aux critères suivants :
- Effectifs > 500 personnes et plus;
- Chiffre d’affaires ou chiffre d’affaires consolidé >100 millions d’euros
L’article 17 vise les sociétés et groupes qui remplissent cumulativement 2 critères :
| Critère | Seuil |
|---|---|
| Effectif | Au moins 500 salariés (ou appartenance à un groupe dont la société mère a son siège en France et dont l’effectif consolidé atteint 500) |
| Chiffre d’affaires | Au moins 100 M€ de chiffre d’affaires consolidé (ou CA de la société mère et de ses filiales) |
Le seuil des 500 salariés constitue le premier critère déterminant : l’entreprise doit employer au moins 500 salariés. Ce seuil concerne les effectifs directs de la société ou les effectifs du groupe auquel elle appartient si la société mère est établie en France.
Le second critère cumulatif concerne le chiffre d’affaires : l’entreprise doit réaliser un chiffre d’affaires (ou un chiffre d’affaires consolidé) supérieur à 100 millions d’euros. Ce seuil se réfère au chiffre d’affaires annuel, tel qu’il apparaît dans les comptes sociaux ou consolidés de l’entreprise, selon sa situation.
Le calcul des seuils au niveau du groupe
Ces seuils sont appréciés au niveau du groupe, ce qui signifie que même une filiale française de petite taille peut être soumise à l’article 17 si elle appartient à un groupe remplissant les critères.
Pour déterminer si le seuil de 500 salariés est atteint, il convient de considérer :
- Pour une société indépendante : l’ensemble de ses propres effectifs
- Pour une société appartenant à un groupe : l’effectif total du groupe si la société mère est établie en France
Les salariés des filiales françaises et étrangères sont inclus dans ce calcul dès lors qu’elles sont contrôlées par la société mère française.
Pour une société indépendante, le chiffre d’affaires à prendre en compte est son chiffre d’affaires propre. Pour une société mère, il s’agit du chiffre d’affaires consolidé du groupe. Pour une filiale, il s’agit de son chiffre d’affaires propre, mais elle sera également soumise aux obligations si la société mère française remplit les critères.
Il est important de noter que le chiffre d’affaires considéré est celui réalisé en France et à l’international. Il s’apprécie après la clôture des comptes de l’exercice.
Le « ruissellement » des obligations vers les filiales
Lorsque la société mère est soumise aux obligations de l’article 17, toutes ses filiales françaises et étrangères qu’elle contrôle directement ou indirectement doivent également mettre en œuvre les mesures anti-corruption, et ce même si elles n’atteignent pas individuellement les seuils.
Ce principe de « ruissellement » des obligations vers les filiales est fondamental dans la logique de la loi Sapin 2, qui vise à garantir une approche cohérente et globale de la prévention de la corruption au sein des groupes.
Les obligations portent à la fois sur la société mère, ses filiales et les sociétés qu’elle contrôle. Les obligations s’adressent directement aux présidents, directeurs généraux et gérants de ces entités.
Les filiales françaises de groupes étrangers
Les filiales françaises de groupes étrangers sont soumises aux obligations de l’article 17 si elles remplissent elles-mêmes les deux critères cumulatifs (500 salariés et 100 millions d’euros de chiffre d’affaires).
En revanche, contrairement aux filiales de groupes français, le fait que leur maison-mère étrangère atteigne ces seuils ne suffit pas à les soumettre automatiquement à ces obligations si elles-mêmes n’atteignent pas les seuils.
Les établissements publics et autres entités concernées
Les établissements publics à caractère industriel et commercial (EPIC) et les sociétés d’économie mixte (SEM) employant au moins 500 salariés sont également soumis à l’article 17 depuis 2020.
Les établissements publics à caractère industriel et commercial (EPIC), c’est-à-dire les entités publiques qui exercent une activité commerciale (SNCF, CEA, RATP, etc.), sont soumis à l’article 17 dans les mêmes conditions que les sociétés privées.
Les entreprises publiques et les établissements publics à caractère industriel et commercial (EPIC) qui emploient au moins 500 salariés et réalisent un chiffre d’affaires supérieur à 100 millions d’euros sont également soumis aux obligations de l’article 17.
Les associations et fondations reconnues d’utilité publique remplissant les critères de seuil sont aussi concernées.
Les administrations d’État, les collectivités territoriales et les établissements publics administratifs relèvent de l’article 3 de la loi Sapin 2, qui impose un dispositif anticorruption sans condition de seuil.
Différence majeure : l’AFA ne dispose d’aucun pouvoir de sanction à l’égard de ces entités publiques. Elle peut contrôler et recommander, mais pas saisir la commission des sanctions.
La responsabilité personnelle des dirigeants
L’article 17 désigne nommément « les présidents, les directeurs généraux et les gérants » comme responsables du déploiement du programme anticorruption.
L’article 17 précise que ce sont les dirigeants qui « sont tenus de prendre les mesures destinées à prévenir et à détecter la commission, en France ou à l’étranger, de faits de corruption ou de trafic d’influence selon les modalités prévues au II. »
Les dirigeants personnellement visés sont les présidents, directeurs généraux, gérants et membres du directoire. Leur responsabilité est engagée en cas de manquement, indépendamment de celle de la personne morale.
Les salariés ne portent pas la responsabilité du dispositif, mais la loi Sapin 2 leur confère un rôle actif dans la détection de la corruption.
Les entreprises non soumises directement à l’article 17
Les TPE et PME n’atteignent pas les seuils de l’article 17 et n’ont aucune obligation légale de mettre en place un dispositif anticorruption.
En revanche, les recommandations de l’AFA constituent un standard de marché qui irrigue l’ensemble du tissu économique. Les PME et ETI non soumises à l’article 17 sont de plus en plus incitées à adopter des dispositifs anticorruption, notamment dans le cadre de leurs relations avec les grands donneurs d’ordres qui exigent de leurs partenaires des engagements de conformité.
Les clauses anticorruption dans les contrats commerciaux se sont généralisées, imposant aux sous-traitants et fournisseurs des obligations de compliance parfois aussi exigeantes que celles de l’article 17.
Les entreprises qui travaillent avec des clients grands comptes sont généralement incitées à prendre des mesures en la matière. La collaboration est souvent verrouillée par des clauses anticorruption dans les contrats.
Typiquement, les TPE et PME qui répondent à des appels d’offres ou qui souhaitent travailler avec des clients grands comptes doivent :
- Élaborer et appliquer un code de conduite anticorruption, signé par la direction ;
- Répondre à un questionnaire d’évaluation Sapin 2 (bénéficiaires effectifs, pratiques commerciales, exposition aux pays à risque, etc.) ;
- Apporter la preuve que leurs propres sous-traitants font l’objet d’une vérification d’intégrité.
Les donneurs d’ordres assujettis à la loi Sapin 2 doivent déployer les 8 mesures anticorruption de l’article 17 et évaluer l’intégrité de l’ensemble de leurs tiers (clients, fournisseurs, sous-traitants, prestataires et intermédiaires).
Les PME sont donc souvent concernées indirectement, notamment quand elles travaillent avec les grandes entreprises ou sur les marchés publics.
Les entreprises en dessous des seuils mais exposées à des risques significatifs de corruption ont tout intérêt à adopter volontairement des mesures proportionnées.
Cette démarche volontaire est particulièrement recommandée pour :
- Les entreprises proches des seuils et susceptibles de les franchir dans un avenir proche
- Les entreprises opérant dans des secteurs à risque élevé (BTP, énergie, défense, etc.)
- Les entreprises ayant une activité internationale importante, notamment dans des pays à risque
- Les entreprises travaillant avec des partenaires soumis à des législations anti-corruption strictes
Pour ces organisations, l’adoption d’un dispositif proportionné représente une protection contre les risques juridiques et réputationnels, ainsi qu’un avantage compétitif potentiel.
Les huit obligations de l’article 17
L’article 17 de la loi Sapin 2 impose aux entités assujetties un programme anticorruption structuré en 8 mesures, qui constituent le socle légal de la loi Sapin 2.
Les entités concernées doivent mettre en œuvre des procédures destinées à prévenir et détecter la commission, en France ou à l’étranger, de faits de corruption ou de trafic d’influence.
| N° | Mesure | Objectif |
|---|---|---|
| 1 | Code de conduite | Définir les comportements interdits en matière de corruption et de trafic d’influence |
| 2 | Dispositif d’alerte interne | Permettre le signalement confidentiel de faits contraires au code de conduite |
| 3 | Cartographie des risques | Identifier, hiérarchiser et évaluer les risques de corruption par métier, zone géographique et secteur |
| 4 | Évaluation des tiers (due diligence) | Vérifier l’intégrité des clients, fournisseurs, intermédiaires et partenaires |
| 5 | Contrôles comptables | Détecter les flux financiers atypiques ou les écritures dissimulant des faits de corruption |
| 6 | Formation | Sensibiliser les cadres et les collaborateurs exposés aux risques identifiés |
| 7 | Régime disciplinaire | Sanctionner en interne les violations du code de conduite |
| 8 | Dispositif de contrôle et d’évaluation interne | Auditer régulièrement l’efficacité du programme |
Les 8 piliers du programme de compliance anticorruption sont complémentaires. Chaque mesure doit être documentée, opérationnelle et actualisée.
Premier pilier : le code de conduite anticorruption
Le code de conduite est le document fondateur du programme de compliance. L’article 17 exige qu’il définisse et illustre les différents types de comportements à proscrire comme étant susceptibles de caractériser des faits de corruption ou de trafic d’influence.
Le code de conduite interne doit préciser les comportements interdits (corruption ou de trafic d’influence), y compris dans des cas concrets.
Ce code de conduite est intégré au règlement intérieur de l’entreprise, ce qui lui confère une valeur contraignante et permet d’engager la responsabilité disciplinaire des salariés en cas de violation.
Intégré au règlement intérieur, il doit faire l’objet d’une consultation auprès des représentants du personnel.
Le code de conduite est intégré au règlement intérieur de l’entreprise et fait l’objet, à ce titre, de la procédure de consultation des représentants du personnel prévue à l’article L. 1321-4 du Code du travail.
Les recommandations de l’AFA précisent que le code de conduite doit aborder les situations pratiques les plus fréquemment rencontrées par les collaborateurs : cadeaux et invitations, mécénat et sponsoring, facilitation payments, conflits d’intérêts, lobbying, contributions politiques.
Il doit être rédigé dans un langage accessible, traduit dans les langues des pays d’implantation du groupe et diffusé à l’ensemble des collaborateurs.
Le code de conduite ne doit pas être un document théorique déconnecté de la réalité opérationnelle. Les entreprises les plus performantes en matière de compliance l’accompagnent de fiches pratiques, de cas concrets illustrés et d’un mécanisme de questions-réponses permettant aux collaborateurs de soumettre des interrogations au service compliance.
L’engagement visible de la direction générale - message introductif du président, « tone from the top » - est un facteur clé de crédibilité et d’adhésion.
Pour démontrer l’effectivité de ce pilier, l’entreprise doit pouvoir prouver sa diffusion, la compréhension de son contenu, son application et son suivi, notamment au moyen d’un registre cadeaux et invitations.
Cadeaux et invitations d’affaires
Les cadeaux et invitations d’affaires ne sont pas interdits par la loi Sapin 2. L’AFA qualifie les cadeaux et invitations d’« actes ordinaires de la vie des affaires ».
Leur offre ou leur réception n’est pas interdite par l’article 17, mais l’AFA recommande le « test du journal » : si la publication du cadeau ou de l’invitation dans la presse porte atteinte à la réputation de l’entreprise, il vaut mieux le refuser.
Deuxième pilier : le dispositif d’alerte interne
L’entreprise doit mettre en place un dispositif d’alerte interne permettant le recueil de signalements de conduites ou de situations contraires au code de conduite.
Le dispositif d’alerte interne est destiné à permettre le recueil des signalements émanant d’employés et relatifs à l’existence de conduites ou de situations contraires au code de conduite de la société.
Le pilier alerte repose sur une procédure claire permettant de signaler les faits problématiques. Le dispositif doit permettre un signalement sécurisé, la confidentialité et un traitement traçable.
Le système d’alerte doit garantir la confidentialité de l’identité du lanceur d’alerte et des personnes visées, assurer un traitement diligent des signalements (accusé de réception sous 7 jours, réponse sous 3 mois), et protéger le lanceur d’alerte contre toute mesure de représailles (licenciement, rétrogradation, mise à l’écart).
Ce dispositif a été considérablement renforcé par la loi n° 2022-401 du 21 mars 2022 transposant la directive européenne 2019/1937 sur la protection des lanceurs d’alerte.
La loi de 2022 a élargi la définition du lanceur d’alerte et renforcé la protection, en supprimant l’obligation de signalement interne préalable et en inversant la charge de la preuve en cas de mesure défavorable.
La loi du 21 mars 2022, transposant la directive européenne sur la protection des lanceurs d’alerte, a renforcé ces obligations et imposé la mise en place de canaux de signalement internes aux entreprises de 50 salariés ou plus.
Les lanceurs d’alerte ne peuvent faire l’objet d’aucune mesure discriminatoire ni de représailles après un signalement.
En pratique, les entreprises ont le choix entre une gestion internalisée du dispositif d’alerte (service compliance, comité d’éthique) et le recours à un prestataire externe spécialisé.
Troisième pilier : la cartographie des risques de corruption
La cartographie des risques est la pièce maîtresse du programme de compliance. Elle consiste en une identification, une analyse et une hiérarchisation des risques de corruption auxquels l’entreprise est exposée, en fonction de ses secteurs d’activité, de ses zones géographiques d’intervention, de ses processus opérationnels et de la nature de ses relations avec les tiers.
La cartographie des risques de corruption doit être adaptée à votre activité, vos processus et vos zones.
Elle doit intégrer des scénarios de risque, les zones géographiques sensibles, la hiérarchisation des risques de corruption et un plan de contrôle en face.
Une cartographie copiée ne permet pas d’identifier les risques réellement exposés.
La méthodologie de cartographie
L’AFA recommande une méthodologie structurée en trois étapes :
- l’identification des risques inhérents (risques bruts, avant prise en compte des mesures de prévention existantes),
- l’évaluation des mesures de maîtrise (contrôles internes, procédures, validations),
- la détermination des risques résiduels (risques subsistant après application des mesures de maîtrise).
La cartographie doit couvrir l’ensemble des processus à risque : achats, ventes, opérations de croissance externe, recours à des intermédiaires, mécénat et sponsoring, relations avec les agents publics.
La cartographie n’est pas un exercice statique. Elle doit être actualisée régulièrement et alimenter directement les autres piliers du programme.
L’AFA recommande une révision au moins tous les trois ans, ou plus fréquemment en cas de changement significatif d’activité ou de périmètre.
Les recommandations de l’AFA n’imposent pas de fréquence fixe, mais précisent que l’entreprise doit se poser la question de la mise à jour au moins une fois par an.
L’actualisation s’impose en revanche après tout changement significatif : entrée sur un nouveau marché géographique, lancement d’une nouvelle activité, acquisition d’une filiale, évolution réglementaire majeure…
La cartographie des risques constitue la pierre angulaire du dispositif. L’AFA exige qu’elle soit formalisée selon une méthodologie documentée, actualisée au moins tous les 3 ans, et validée par l’instance dirigeante.
Le plan de formation, les procédures d’évaluation des tiers et les contrôles comptables sont calibrés en fonction des risques identifiés par la cartographie.
Quatrième pilier : l’évaluation des tiers
L’entreprise doit mettre en place des procédures d’évaluation de la situation des clients, fournisseurs de premier rang et intermédiaires au regard de la cartographie des risques.
L’évaluation de la situation des tiers consiste à évaluer l’intégrité des clients, fournisseurs de premier rang et intermédiaires et les risques de corruption auxquels l’entité pourrait être exposée par leur biais.
Cette évaluation, souvent désignée par le terme de due diligence tiers ou third-party due diligence, vise à identifier les risques de corruption liés aux partenaires commerciaux de l’entreprise.
L’évaluation doit couvrir les partenaires, fournisseurs et intermédiaires. On cherche notamment le risque de corruption lié à la relation commerciale.
L’intensité de l’évaluation doit être proportionnée au niveau de risque identifié par la cartographie.
Les vérifications adaptées au niveau de risque
Pour les tiers à risque élevé - agents commerciaux dans des pays à fort indice de corruption, intermédiaires dans le cadre de marchés publics, consultants intervenant dans des processus d’obtention d’autorisations administratives -, l’évaluation doit être approfondie.
Elle doit comprendre des recherches dans les bases de données de sanctions internationales, de personnes politiquement exposées (PEP) et de presse négative.
L’évaluation porte notamment sur :
- L’identité et la structure actionnariale du tiers (bénéficiaires effectifs, Kbis ou équivalent étranger) ;
- L’exposition aux risques de corruption (pays d’implantation, secteur et recours à des intermédiaires) ;
- Le screening sur les listes de sanctions internationales, les personnes politiquement exposées (PEP) et la presse négative ;
- L’existence d’un code de conduite anticorruption chez le tiers et la réponse à un questionnaire Sapin 2.
L’AFA recommande de classer les tiers en groupes de tiers homogènes (GTH) selon le pays d’implantation, le secteur d’activité et la nature de la relation commerciale.
Le donneur d’ordres doit ensuite adapter le niveau de due diligence au risque identifié.
Les outils de due diligence automatisée facilitent le processus de vérification, mais ne remplacent pas le jugement humain.
Les cas de risques élevés ou de signaux d’alerte (red flags) doivent être escaladés au service compliance pour une analyse approfondie et une décision formalisée.
L’évaluation des tiers au titre de Sapin 2 est une obligation de moyens. L’entreprise doit démontrer qu’elle a mis en place une démarche structurée et documentée pour évaluer l’intégrité de ses tiers.
L’AFA n’attend pas une certitude absolue sur la probité de chaque partenaire, mais la preuve que l’entreprise a déployé les diligences proportionnées au risque identifié.
Cinquième pilier : les contrôles comptables
L’article 17 exige la mise en place de procédures de contrôles comptables, internes ou externes, destinées à s’assurer que les livres, registres et comptes ne sont pas utilisés pour masquer des faits de corruption ou de trafic d’influence.
Ces contrôles peuvent être réalisés soit par les services de contrôle comptable et financier propres à la société, soit en ayant recours à un auditeur externe à l’occasion de l’accomplissement des audits de certification de comptes prévus à l’article L. 823-9 du Code de commerce.
Cette exigence vise les paiements irréguliers dissimulés dans la comptabilité : fausses factures, commissions fictives, frais de représentation gonflés, donations déguisées.
Les procédures de contrôles comptables servent à éviter que la comptabilité masque des faits de corruption, un détournement de fonds ou des paiements injustifiés.
L’idée est de détecter les anomalies, pas de tout contrôler au hasard.
Les principaux leviers de contrôle
Les contrôles comptables anticorruption s’appuient sur plusieurs leviers :
- la séparation des fonctions (celui qui engage la dépense n’est pas celui qui l’approuve),
- les seuils de validation hiérarchique (toute dépense au-delà d’un certain montant requiert une double signature),
- les contrôles automatisés (détection de transactions inhabituelles par des outils d’analyse de données),
- les audits ciblés sur les processus à risque identifiés par la cartographie.
Les commissaires aux comptes jouent un rôle complémentaire dans ce dispositif.
Depuis la loi Sapin II, ils sont tenus de révéler au procureur de la République les faits délictueux dont ils ont connaissance dans le cadre de leur mission, y compris les soupçons de corruption.
Cette obligation renforce l’importance d’un dispositif de contrôles comptables robuste, qui permet à l’entreprise de détecter et traiter les anomalies avant qu’elles ne soient identifiées par les auditeurs externes.
Sixième pilier : la formation
L’entreprise doit mettre en place un dispositif de formation destiné aux cadres et aux personnels les plus exposés aux risques de corruption et de trafic d’influence.
La formation est le vecteur essentiel de la diffusion de la culture compliance au sein de l’organisation.
La formation doit cibler les plus exposés : achats, commerce, direction, finance.
L’AFA recommande une approche différenciée de la formation, adaptée au profil de risque des collaborateurs :
- une sensibilisation générale pour l’ensemble du personnel (e-learning, modules en ligne),
- un programme approfondi pour les populations exposées (achats, commercial, direction internationale, finance),
- des formations spécifiques pour les dirigeants et les membres du comité de direction.
La formation doit être récurrente, documentée et actualisée en fonction de l’évolution de la cartographie des risques.
Les formats les plus efficaces combinent e-learning, ateliers présentiels et communications régulières.
L’intégration de la compliance dans le parcours d’onboarding des nouveaux collaborateurs et dans les programmes de mobilité internationale est également recommandée.
Septième pilier : le régime disciplinaire
Le programme de compliance doit prévoir un régime disciplinaire permettant de sanctionner les collaborateurs qui violent le code de conduite ou les procédures anticorruption.
L’intégration du code de conduite au règlement intérieur est le mécanisme juridique privilégié, car elle confère au code une force contraignante et permet l’engagement de sanctions disciplinaires allant de l’avertissement au licenciement pour faute grave.
Le dispositif doit pouvoir traiter les manquements. Sans conséquence, le cadre ne tient pas.
L’AFA insiste sur l’importance de l’effectivité du régime disciplinaire : un dispositif qui ne donne jamais lieu à des sanctions est perçu comme un exercice de façade et perd toute crédibilité.
Les entreprises doivent documenter les sanctions prononcées, tout en respectant la confidentialité des personnes concernées, et communiquer sur leur existence pour asseoir la crédibilité du programme.
Huitième pilier : le contrôle et l’évaluation interne
Le dernier pilier consiste en un dispositif de contrôle et d’évaluation interne des mesures mises en œuvre.
Il s’agit d’un mécanisme d’audit et de monitoring permettant de vérifier que le programme de compliance est effectivement mis en œuvre, qu’il est adapté aux risques de l’entreprise et qu’il produit les résultats attendus.
Ce dispositif peut prendre plusieurs formes :
- audit interne dédié à la compliance anticorruption,
- revue annuelle du programme par le comité d’audit ou le comité d’éthique,
- tests de conformité (vérification aléatoire de l’application des procédures),
- indicateurs de performance (KPI compliance : taux de formation, nombre d’alertes traitées, délai de traitement des due diligences).
L’audit de la compliance peut également être confié à des cabinets spécialisés pour bénéficier d’un regard externe et indépendant.
Ce pilier prouve que vous améliorez et que la mise à jour est réelle : audit interne, KPI, plan d’action et revue régulière.
Une logique de preuve et d’effectivité
Se protéger, ce n’est pas empiler des documents. C’est mettre en place un dispositif anticorruption cohérent et prouver qu’il fonctionne.
La réalité est souvent la même : le problème n’est pas un texte manquant, mais l’écart entre « document » et « preuve ».
Un dispositif doit être opérationnel. Sinon, l’AFA peut considérer qu’il ne permet pas de prévenir les faits de corruption.
Pour être rigoureux, raisonnez en 3 niveaux :
- Livrable : document ou processus
- Déploiement : preuve d’utilisation
- Contrôle : preuve d’amélioration et de mise à jour
Sans responsabilité claire, le dispositif reste théorique et les preuves deviennent difficiles à produire.
Avant de rédiger, il faut définir les rôles : qui pilote la conformité, qui valide, qui exécute et qui contrôle.
Le rôle de l’Agence française anticorruption
L’Agence française anticorruption (AFA) succède en 2016 au SCPC (service central de prévention de la corruption) qui a eu pendant 23 ans pour mission de centraliser les informations destinées à détecter et prévenir les faits de corruption.
Son successeur, l’AFA, est dotée de pouvoirs élargis et ainsi :
- Élabore des recommandations et des guides pratiques qui, avec la loi Sapin 2 et ses décrets d’application, constituent le référentiel anticorruption français ;
- Mène des actions de sensibilisation et de formation auprès de tous types d’acteurs, publics ou privés ;
- Apporte un appui aux acteurs publics ou privés pour la mise en œuvre de leur dispositif anticorruption et répond à leurs saisines ;
- Contrôle en application des articles 3 et 17 de la loi Sapin 2 l’existence et l’efficacité des dispositifs anticorruption mis en place par les acteurs publics et les grandes entreprises ;
- Contrôle l’exécution des programmes de mises en conformité contenus dans les conventions judiciaires d’intérêt publics (CJIP) conclues avec l’autorité judiciaire ;
- Veille au respect de la « loi de blocage » dans l’exécution des décisions d’autorités étrangères contre des entreprises sanctionnées pour des faits d’atteinte à la probité en application du 5° de l’article 3 de la loi du 9 décembre 2016.
L’AFA assiste également les autorités françaises compétentes pour la définition et la mise en œuvre de la position française au sein des organisations internationales (OCDE, GRECO, ONUDC, G20), ainsi qu’à des actions de coopération, d’appui et de soutien techniques auprès d’autorités étrangères œuvrant dans la prévention de la corruption.
En particulier, les recommandations de l’AFA publiées en 2017 et mises à jour en janvier 2021, explicitent les dispositions de la loi Sapin 2 et s’adressent à tout type d’organisation.
Le contrôle de l’AFA
L’AFA dispose d’un pouvoir de contrôle d’initiative : elle peut déclencher un audit sans plainte préalable ni signalement.
Les contrôles de l’AFA évaluent l’existence du programme, sa qualité, son efficacité réelle et la capacité à maîtriser les risques.
Le contrôle peut être réalisé sur pièces et sur place. L’Agence adresse un questionnaire détaillé, demande la transmission de documents internes (cartographie, procédures, comptes rendus de formation) et procède à des entretiens avec les dirigeants et les responsables conformité.
La procédure de contrôle est détaillée dans l’article 4 de la loi Sapin 2. Celui-ci précise les modalités de contrôle sur pièces et sur place, exercé par des agents habilités.
Les agents habilités sont soumis au secret professionnel. Toute tentative d’entrave à leur action est punie de 30 000 euros d’amende.
Le contrôle donne lieu à la rédaction d’un rapport. Il retranscrit toutes les observations de l’AFA portant sur la qualité du dispositif de prévention et de détection de la corruption déployé au sein de l’entité contrôlée.
Le cas échéant, l’AFA émet des propositions et recommandations afin d’améliorer les procédures existantes.
Un rapport provisoire est communiqué à l’entreprise, qui dispose d’un délai de réponse avant le rapport définitif.
La procédure comprend notamment une phase contradictoire de 2 mois, puis un plan d’action final annexé.
Les sanctions prévues par l’article 17
La loi Sapin 2 prévoit deux régimes de sanctions, auxquels s’ajoute un mécanisme transactionnel :
- Les sanctions administratives : la commission des sanctions de l’AFA peut intervenir lorsque le dispositif anticorruption est absent ou défaillant, indépendamment de tout fait de corruption avéré.
- Les sanctions pénales s’appliquent lorsque des faits de corruption ou de trafic d’influence sont établis par la justice.
- La convention judiciaire d’intérêt public (CJIP) permet à l’entreprise de résoudre l’affaire avec le parquet sans reconnaissance de culpabilité et sans procès.
Dans les trois cas, la décision peut être rendue publique, ce qui expose l’entreprise à un préjudice réputationnel.
La procédure de sanction administrative
L’Agence Française Anticorruption dispose d’une échelle de trois sanctions, proportionnées à la gravité des manquements constatés.
Après avoir offert au dirigeant la possibilité de répondre aux conclusions du rapport, le directeur de l’AFA peut soit :
- Adresser un avertissement aux dirigeants de la société.
- Saisir la commission des sanctions de l’AFA afin d’enjoindre à la société et à ses représentants d’adapter, de déployer ou de renforcer les procédures internes de mise en conformité.
- Saisir la commission des sanctions de l’AFA pour infliger une sanction pécuniaire.
La commission des sanctions peut ordonner une mise en conformité sous délai, prononcer une sanction pécuniaire et décider de publier la décision.
Concernant l’injonction, le délai de mise en conformité est fixé par l’agence de contrôle et ne peut excéder trois ans.
Le montant des amendes administratives
L’amende ne peut excéder 200 000 euros pour une personne physique et un million d’euros pour une personne morale. Elle est déterminée en fonction de la gravité des manquements concernés.
L’AFA doit aussi prendre en compte la situation financière de la personne morale ou physique sanctionnée.
| Type de sanction | Personne physique | Personne morale |
|---|---|---|
| Administrative | Jusqu’à 200 000 € d’amende | Jusqu’à 1 M€ d’amende + injonction (max. 3 ans) |
| Pénale | Jusqu’à 10 ans de prison et 1 M€ d’amende + interdiction d’exercer | Jusqu’à 5 M€ (ou 10× le produit de l’infraction) + exclusion des marchés publics UE pendant 5 ans |
| CJIP | Les dirigeants restent personnellement poursuivables | Amende jusqu’à 30 % du CA + programme de conformité sous contrôle AFA (max. 3 ans) |
L’amende est versée au Trésor Public et recouvrée comme « créances de l’État étrangères à l’impôt et au domaine ».
L’article 17 laisse la possibilité à la commission des sanctions de décider ou non de rendre publique la sanction. Les modalités de publication sont déterminées par l’agence et les frais éventuels payés par la personne sanctionnée.
Les décisions de la commission des sanctions doivent être motivées. La personne physique ou morale concernée doit impérativement avoir été entendue au préalable ou, à défaut, dûment convoquée.
La loi Sapin 2 prévoit une injonction de mise en conformité sous 3 ans et une amende pouvant atteindre 200 000 € pour les personnes physiques et 1 M€ pour les personnes morales.
En pratique, « sanctionner » intervient surtout quand l’entreprise ne corrige pas les écarts.
Prescription et recours
L’action de l’Agence française anticorruption se prescrit par trois années révolues à compter du jour où le manquement a été constaté si, dans ce délai, il n’a été fait aucun acte tendant à la sanction de ce manquement.
Les recours qui peuvent être formés contre les décisions de la commission des sanctions sont des recours de pleine juridiction, c’est-à-dire formulés devant un tribunal administratif.
Les sanctions pénales et la CJIP
La corruption et le trafic d’influence sont sanctionnés par la loi peu importe le statut privé ou public de l’entité, peu importe le secteur d’activité, peu importe la personnalité physique ou morale, peu importe le caractère actif ou passif.
La corruption active désigne le fait de proposer ou d’accorder un avantage indu à une personne pour qu’elle accomplisse ou s’abstienne d’accomplir un acte relevant de sa fonction.
La corruption passive désigne le fait, pour cette personne, de solliciter ou d’accepter cet avantage.
Les deux sont punies des mêmes peines (jusqu’à 10 ans de prison et 1 M€ d’amende dans le secteur public). La loi Sapin 2 vise aussi bien le corrupteur que le corrompu, et la tentative est sanctionnée au même titre que le fait accompli.
La convention judiciaire d’intérêt public (CJIP) permet à l’entreprise de résoudre l’affaire avec le parquet sans reconnaissance de culpabilité et sans procès.
En cas de convention judiciaire d’intérêt public (CJIP), les amendes peuvent s’élever jusqu’à 30 % du chiffre d’affaires moyen sur les 3 derniers exercices.
Les relations contractuelles et l’évaluation des partenaires
Contraintes par ces mesures et engagées dans leurs politiques de compliance, les entreprises concernées répercutent ces obligations dans les relations avec leurs cocontractants, qu’ils soient sous-traitants ou partenaires.
C’est pourquoi il n’est pas rare de trouver dans les contrats de recherche un certain nombre d’obligations liées à la lutte anti-corruption et sur lesquelles il est recommandé d’adopter une posture prudente.
Les clauses anticorruption dans les contrats commerciaux se sont généralisées, imposant aux sous-traitants et fournisseurs des obligations de compliance parfois aussi exigeantes que celles de l’article 17.
Lorsque le contrat impose des lois anticorruption étrangères
En cas de passation de contrat avec une société ayant son siège social en France, il convient de négocier dans le contrat l’application de la législation anticorruption française.
En cas de passation de contrat avec une société ayant son siège social à l’étranger, plusieurs niveaux de négociations sont possibles :
- Négocier en première intention le respect des lois anticorruption applicables à chaque partie en fonction du territoire de leur siège social peu importe le choix de la loi applicable au contrat (française, européenne ou neutre idéalement) ;
- À défaut, accepter le respect des lois anticorruption du pays de la société après analyse juridique de ces dernières et en limitant autant que possible la sanction à la résiliation du contrat, avec ou sans indemnité couvrant le préjudice.
Cela n’exemptera pas l’établissement public de respecter la législation anticorruption française, peu importe les mentions au contrat.
Attention, si la loi applicable à l’ensemble du contrat est la loi du pays de la société concernée, alors les sanctions du non-respect des lois anticorruptions seront celles du pays concerné : c’est l’hypothèse de négociation la moins favorable.
Lorsque le cocontractant impose son plan de prévention
La plupart des entités assujetties au respect de la loi Sapin 2 demandent à leurs cocontractants de respecter leur plan de prévention et notamment leur code de conduite mis en place en conformité avec le dispositif.
En première intention, rappeler - sauf situation de sous-traitance - que l’établissement public partenaire n’est pas un client, fournisseur de premier rang ou intermédiaire visé par l’article 17, 4° de la loi Sapin 2 et sur lesquels les entreprises concernées doivent mettre en place des procédures d’évaluation des risques.
Rappeler également que l’établissement public partenaire est naturellement soumis à la législation française anticorruption et qu’il n’est pas nécessaire, pour la bonne passation du contrat, de lui répercuter le respect des mesures mises en place par la société en conformité avec la loi Sapin 2.
À défaut d’accord, demander à la société l’accès à son code de conduite pour analyse avant tout engagement sur le respect de ses termes.
Quoiqu’il en soit, il convient de limiter la sanction du non-respect de la politique de compliance de la société à la seule résiliation du contrat, avec ou sans indemnité couvrant le préjudice.
Déployer un programme conforme à l’article 17
La mise en conformité suit une séquence logique en 4 phases :
- Diagnostic initial : évaluer l’existant au regard des recommandations de l’AFA.
- Conception du dispositif : rédiger le code de conduite, construire la cartographie des risques, définir les procédures d’évaluation des tiers.
- Déploiement opérationnel : former les équipes, paramétrer le dispositif d’alerte, intégrer les contrôles comptables dans les processus financiers.
- Pilotage continu : auditer, mettre à jour la cartographie, documenter les actions correctives.
Les mesures doivent être opérationnelles et efficaces, et non pas seulement exister sur le papier. L’AFA attend une mise en œuvre effective et adaptée aux risques spécifiques de votre organisation.
Le calendrier de déploiement varie selon la taille et la complexité de l’organisation. Pour une ETI, un programme complet nécessite généralement 12 à 18 mois de travail.
Les groupes internationaux doivent adapter le dispositif aux législations locales (UK Bribery Act, FCPA, lois anticorruption brésiliennes ou chinoises).
Pour les entreprises opérant à l’international, la conformité Sapin II s’articule nécessairement avec les dispositifs anticorruption étrangers - FCPA, UK Bribery Act, loi brésilienne anticorruption (Clean Company Act) - nécessitant une approche globale et coordonnée du programme de compliance.
Les documents et preuves à préparer
Pour répondre à l’AFA, préparez notamment :
- organigrammes et gouvernance
- cartographie et documents de méthode
- registre cadeaux / invitations
- preuves de formation
- politique tiers
- documents de contrôles comptables
- procédure d’alerte et statistiques
L’objectif est de disposer d’un dossier simple à défendre.
Un audit blanc AFA simule un contrôle : mapping des pièces exigibles, scoring par pilier, plan de remédiation priorisé et préparation de la phase contradictoire.
Un audit blanc AFA permet de vérifier la cohérence du dispositif, de repérer les écarts entre les procédures et leur application et de structurer les actions correctives.
Le rôle de la direction juridique
La direction juridique est le pivot du programme Sapin 2.
Elle assure 3 fonctions clés :
- Coordination transversale : elle articule le dispositif entre les directions financière, RH, achats et opérationnelles
- Veille réglementaire : elle suit les évolutions des recommandations de l’AFA, les décisions de la Commission des sanctions et la jurisprudence pénale
- Interface avec les contrôleurs : elle prépare et pilote les réponses aux contrôles de l’AFA
En pratique, la charge est considérable. Les équipes internes restent souvent dimensionnées pour le volume contractuel courant, pas pour absorber un projet de conformité structurant.
Un déploiement efficace repose sur des expertises croisées : droit pénal des affaires, droit des sociétés, compliance sectorielle.
Évolutions du périmètre de la réglementation
Le périmètre d’application de la loi Sapin 2 n’est pas figé et pourrait évoluer dans les années à venir.
Depuis la promulgation de la loi Sapin 2 en 2016, plusieurs évolutions législatives ont déjà modifié ou précisé certains aspects de son application :
- La loi du 21 mars 2022 a renforcé la protection des lanceurs d’alerte et étendu l’obligation de mettre en place des canaux de signalement aux entreprises de 50 salariés ou plus
- Diverses recommandations de l’AFA ont précisé les attentes en matière de mise en œuvre du dispositif anti-corruption
- Des projets d’évolution sont régulièrement évoqués, notamment concernant l’abaissement potentiel des seuils d’application de l’article 17 pour toucher un plus grand nombre d’entreprises.
La tendance internationale en matière de lutte contre la corruption va clairement dans le sens d’un élargissement progressif du champ d’application des législations anti-corruption.
Cette évolution s’explique par la prise de conscience croissante des coûts économiques et sociaux de la corruption, la volonté d’harmoniser les règles du jeu entre les acteurs économiques et la pression des organisations internationales pour des standards plus élevés.
Les entreprises situées actuellement sous les seuils d’application ont donc tout intérêt à anticiper un possible abaissement de ces seuils dans les années à venir.
La France n’élabore pas sa législation anti-corruption en vase clos. Elle est influencée par les recommandations de l’OCDE, les directives européennes et les pratiques d’autres juridictions comme les États-Unis (FCPA) ou le Royaume-Uni (UK Bribery Act).
La norme ISO 37001, bien que volontaire, contribue également à diffuser des standards élevés au-delà du strict cadre légal, créant une pression normative sur les entreprises non légalement soumises à l’article 17.